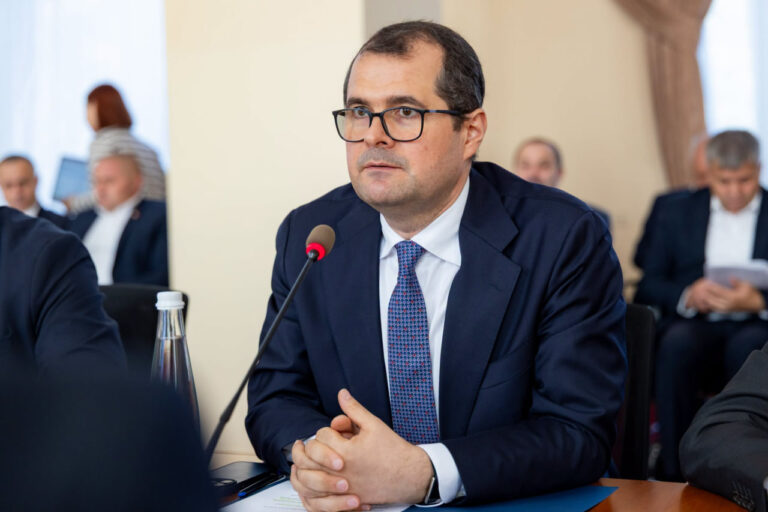
Premierul Vasile Tofan avertizează că atacurile cibernetice ar putea deveni tot mai frecvente, în contextul incidentului recent în urma căruia au fost extrase neautorizat date asociate cu aproximativ 750.000 de IDNP-uri. Șeful Executivului afirmă că securitatea cibernetică va rămâne o prioritate, iar o parte dintre serviciile publice verificate după atac sunt încă deconectate până la eliminarea riscurilor.
„Avem și vom avea tot mai multe astfel de incidente. Este o realitate pe care nu putem să o ignorăm. (…) Apărarea cibernetică va rămâne o prioritate, este o prioritate pentru toate țările europene”, a declarat premierul.
Potrivit lui Tofan, amenințările de acest fel afectează inclusiv statele membre ale Uniunii Europene. În acest context, el a menționat peste 8.000 de incidente de securitate cibernetică înregistrate la nivel european, dintre care aproximativ 2.500 ar fi vizat sectorul public.
Premierul a precizat că, după atacul asupra sistemelor guvernamentale din Republica Moldova, au fost verificate 82 de servicii publice critice. Unele au fost reparate și repuse în funcțiune, în timp ce altele rămân temporar închise, până când autoritățile se vor asigura că pot fi utilizate în condiții de siguranță.
„Vom face tot posibilul să nu permitem pe viitor astfel de incidente. Investim în securitatea cibernetică. Cred că toată lumea înțelege că atacurile hibride nu s-au început de ieri, inclusiv în plan cibernetic. Trebuie să fim gata că astfel de atacuri se vor înteți”, a subliniat Vasile Tofan.
Conform Agenției de Guvernare Electronică (AGE), atacul s-a desfășurat în perioada 19–23 octombrie, timp în care au fost vizate datele a aproximativ un milion de persoane. În urma accesărilor neautorizate, ar fi fost extrase informații asociate cu circa 750.000 de numere de identificare de stat.
Datele vizate includ informații de identificare, detalii despre membrii familiilor, statutul de asigurat, medicul de familie, pensii, prestații sociale și dizabilități. De asemenea, ar fi fost accesate informații despre permise de conducere, fotografii, vehicule și companii deținute sau administrate, precum și date financiare, inclusiv IBAN-uri, datorii fiscale și istoricul plăților prin MPay.
Pentru a limita efectele incidentului, autoritățile au suspendat preventiv mai multe servicii digitale și au deconectat sisteme informaționale în vederea remedierii vulnerabilităților. AGE a anunțat că extragerea neautorizată a datelor a fost oprită pe 23 octombrie, la ora 11:30.
Ulterior, specialiștii au identificat și blocat noi tentative de accesare neautorizată a unor servicii guvernamentale, în zilele de 25 și 27 octombrie.
AGE precizează că informațiile aferente cardurilor bancare nu au fost compromise, întrucât plățile prin MPay și EVO sunt procesate prin sistemele securizate ale băncilor. Totodată, verificările efectuate până în prezent nu au indicat modificări neautorizate ale datelor din registrele de stat.
Cu toate acestea, autoritățile avertizează că informațiile personale și financiare obținute ar putea fi folosite în tentative de fraudă. Cetățenii sunt îndemnați să manifeste prudență în cazul apelurilor telefonice, mesajelor SMS și e-mailurilor suspecte, să evite accesarea linkurilor necunoscute și să nu divulge parole, coduri de autentificare sau alte date confidențiale.
Abonează-te la canalul nostru de Telegram pentru cele mai recente știri și analize politice!